L'extinction des réseaux historiques (RTC, cuivre/xDSL, 2G/3G, MPLS legacy) suit des calendriers progressifs définis par chaque opérateur et varie selon les pays : les dates exactes doivent être vérifiées auprès de l'opérateur ou de l'autorité de régulation nationale.
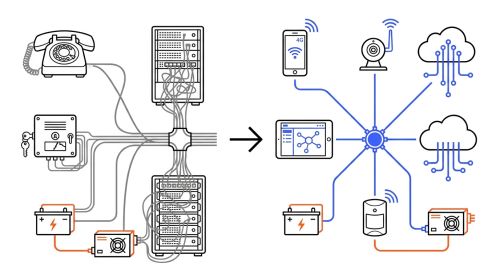
Un audit de dépendances complet constitue le point de départ obligatoire : il couvre l'inventaire des lignes, équipements, numéros, applications et services critiques (fax, alarmes, ascenseurs, TPE/TPV, IoT/M2M) avant toute décision d'architecture.
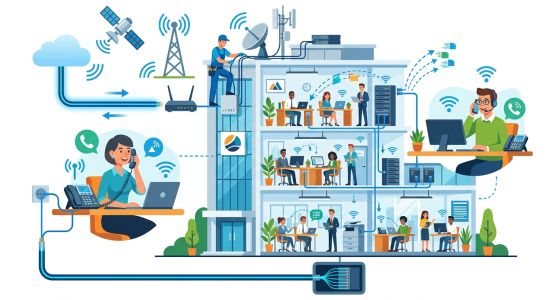
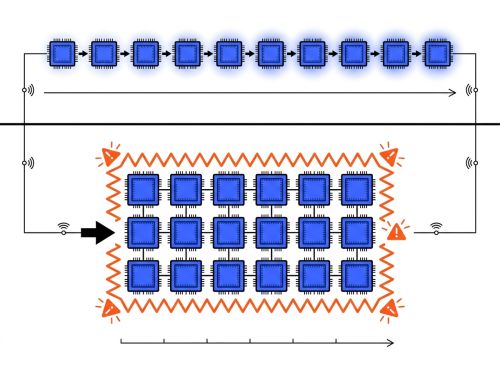
La trajectoire cible se construit autour de la fibre (FTTH/FTTO), du SIP trunk, du 4G/5G de secours et du SD-WAN (Software-Defined Wide Area Network), avec une redondance d'accès dimensionnée selon le site.
Le plan de migration se décompose en lots par site ou par service, avec un pilote sur un site représentatif, une stratégie de bascule progressive et des critères Go/No-Go mesurables avant chaque cutover.
La sécurité du réseau IP cible nécessite une segmentation VLAN, un chiffrement des flux voix et données, une politique d'accès stricte et une supervision continue dès la mise en production.
La gouvernance du projet exige un RACI (matrice Responsible/Accountable/Consulted/Informed) formalisé entre la DSI, les métiers, l'opérateur et l'intégrateur, avec des SLA (accords de niveau de service) contractualisés dès le lancement.
Estimer le coût de votre migration internet
Les réseaux historiques notamment les RTC (Réseau Téléphonique Commuté), cuivre/xDSL, 2G, 3G et MPLS legacy, arrivent en fin de vie selon des calendriers progressifs fixés par les opérateurs et les régulateurs. Pour une DSI ou une direction technique, l'enjeu n'est pas de subir cette extinction, mais d'anticiper les ruptures potentielles sur l'accès internet et téléphonie, les données, l'IoT critique et les services métiers, puis de piloter une transition vers des architectures IP modernes.
Quels services seront impactés par la fin du cuivre, de la 2G et de la 3G ?
L'extinction d'un réseau historique ne se limite pas à couper une ligne téléphonique. Elle touche un ensemble de services métiers qui dépendent de technologies analogiques ou de protocoles bas débit, souvent sans que la DSI en ait conscience. Identifier ces expositions avant toute migration protège l'entreprise d'une interruption non planifiée.
Chaque service utilisant le réseau commuté ou le cuivre présente un risque spécifique à l'extinction.
La téléphonie analogique (postes DECT, standards PABX raccordés sur lignes RTC) perd ses appels entrants et sortants le jour de l'arrêt.
Les liaisons xDSL perdent leur support physique si le cuivre est retiré.
Les systèmes 2G/3G utilisés pour la télémétrie, le M2M (Machine-to-Machine) ou les terminaux de paiement TPE/TPV deviennent inopérants selon le planning de démantèlement des fréquences.
Les équipements de sécurité (alarmes intrusion, systèmes incendie, ascenseurs) raccordés sur lignes analogiques ou RNIS perdent leur canal de remontée d'alerte, ce qui peut engager la responsabilité réglementaire de l'exploitant.
Les centres d'appels dont les trunks SDA (Sélection Directe à l'Arrivée) s'appuient sur des accès RNIS (Réseau Numérique à Intégration de Services) voient leur capacité d'appels paralysée.
Cas d'usage
Symptôme à l'extinction
Solution cible
Prérequis et tests
Téléphonie analogique RTC
Perte totale des appels entrants et sortants
SIP trunk + IPBX ou UCaaS (Unified Communications as a Service)
Portabilité des numéros, QoS voix, tests MOS
Fax analogique
Échec des transmissions, décrochage sans signal
Fax sur IP avec protocole T.38 ou service cloud de dépôt PDF
Test de compatibilité T.38 avec opérateur et équipements tiers
Alarmes intrusion/incendie
Silence sur remontée d'alerte vers télésurveillance
Module IP ou GSM (4G) selon norme EN 50136
Validation par le prestataire de télésurveillance, test de déclenchement
Ascenseurs (téléalarme)
Rupture de liaison cabine-gardien ou centre de secours
Passerelle IP ou module 4G dédié
Conformité NF EN 81-28, test de coupure réseau
TPE/TPV 2G/3G
Transactions refusées, délais d'autorisation en boucle
Terminal 4G/5G ou connexion filaire IP
Test de transaction, couverture 4G sur chaque site
IoT/M2M 2G/3G
Perte de remontée de données capteurs, arrêt supervision
Module 4G Cat-M1 ou NB-IoT selon usage
Inventaire SIM, test de connectivité par site
Liaisons MPLS legacy
Dégradation de performance applicative, rupture WAN
SD-WAN sur fibre + 4G/5G de secours
Tests de latence, bascule automatique, validation applicative
Centres d'appels RNIS
Blocage des appels entrants, perte des SDA
Trunks SIP avec SBC (Session Border Controller)
Tests de charge, portabilité numéros, enregistrements
Cas d'usage : Téléphonie analogique RTC
Symptôme à l'extinction
Perte totale des appels entrants et sortants
Solution cible
SIP trunk + IPBX ou UCaaS (Unified Communications as a Service)
Prérequis et tests
Portabilité des numéros, QoS voix, tests MOS
Cas d'usage : Fax analogique
Symptôme à l'extinction
Échec des transmissions, décrochage sans signal
Solution cible
Fax sur IP avec protocole T.38 ou service cloud de dépôt PDF
Prérequis et tests
Test de compatibilité T.38 avec opérateur et équipements tiers
Cas d'usage : Alarmes intrusion/incendie
Symptôme à l'extinction
Silence sur remontée d'alerte vers télésurveillance
Solution cible
Module IP ou GSM (4G) selon norme EN 50136
Prérequis et tests
Validation par le prestataire de télésurveillance, test de déclenchement
Cas d'usage : Ascenseurs (téléalarme)
Symptôme à l'extinction
Rupture de liaison cabine-gardien ou centre de secours
Solution cible
Passerelle IP ou module 4G dédié
Prérequis et tests
Conformité NF EN 81-28, test de coupure réseau
Cas d'usage : TPE/TPV 2G/3G
Symptôme à l'extinction
Transactions refusées, délais d'autorisation en boucle
Solution cible
Terminal 4G/5G ou connexion filaire IP
Prérequis et tests
Test de transaction, couverture 4G sur chaque site
Cas d'usage : IoT/M2M 2G/3G
Symptôme à l'extinction
Perte de remontée de données capteurs, arrêt supervision
Solution cible
Module 4G Cat-M1 ou NB-IoT selon usage
Prérequis et tests
Inventaire SIM, test de connectivité par site
Cas d'usage : Liaisons MPLS legacy
Symptôme à l'extinction
Dégradation de performance applicative, rupture WAN
Solution cible
SD-WAN sur fibre + 4G/5G de secours
Prérequis et tests
Tests de latence, bascule automatique, validation applicative
Cas d'usage : Centres d'appels RNIS
Symptôme à l'extinction
Blocage des appels entrants, perte des SDA
Solution cible
Trunks SIP avec SBC (Session Border Controller)
Prérequis et tests
Tests de charge, portabilité numéros, enregistrements
Vous êtes fournisseur de accès internet et téléphonie pour entreprise ?
Recevez des demandes de devis qualifiées de pros en recherche active.
Des milliers de demandes chaque mois. Zéro prospection à froid.
Comment identifier les équipements dépendants du cuivre, de la 2G ou de la 3G ?
L'audit de dépendances constitue la fondation du projet de migration. Sans inventaire complet, les surprises de dernière heure (équipements incompatibles, numéros non portés, SIM non identifiées) deviennent la règle. Cet audit mobilise les équipes réseau, télécom, sécurité et les référents métiers de chaque site.
Pour chaque site, l'audit rassemble les informations suivantes.
Sur les liaisons et technologies en place : type d'accès (xDSL, cuivre RTC, RNIS BRI/PRI, fibre, 4G, MPLS), opérateur, référence contrat, date de fin de contrat, débit nominal, SLA contractuel et taux de disponibilité mesuré sur les 12 derniers mois.
Sur les numéros et la téléphonie : inventaire de toutes les lignes RTC, SDA, numéros courts, plan de numérotation interne, type d'équipement terminal (PABX, IPBX, téléphones analogiques, DECT), version firmware et compatibilité VoIP déclarée par le fabricant.
Sur les équipements et applicatifs : référence des routeurs, modems, passerelles ATA (Adaptateur Téléphonique Analogique), autocommutateurs, terminaux IoT, SIM embarquées avec leur technologie réseau, et liste des applications métiers dépendantes d'un accès WAN ou d'une liaison télécom.
Sur les contrats et engagements : échéances, clauses de résiliation anticipée, engagements de portabilité, délais opérateur pour les nouvelles livraisons et contraintes géographiques d'éligibilité fibre.
Sur les contraintes locales : couverture 4G/5G par site (à vérifier opérateur par opérateur), disponibilité de la fibre dédiée (FTTO), délais d'accès aux locaux techniques et contraintes réglementaires sectorielles (santé, sécurité incendie, transport).
Quelles alternatives choisir après l'arrêt des réseaux historiques ?
Le choix de l'architecture cible conditionne le coût, la performance et la résilience du réseau modernisé. Plusieurs combinaisons de technologies répondent aux besoins d'une entreprise multi-sites selon le niveau de criticité, la géographie et les contraintes budgétaires.
Choisir entre fibre, 4G/5G, SD-WAN et accès de secours
La fibre dédiée FTTO (Fibre To The Office) garantit un débit symétrique, une latence faible (inférieure à 5 ms sur les liaisons métropolitaines) et un SLA fort avec GTR (Garantie de Temps de Rétablissement) typiquement de 4 heures. Elle convient aux sites critiques : siège, datacenter, centre d'appels.
La fibre mutualisée FTTH/FTTH Pro offre un rapport débit/coût favorable pour les sites secondaires avec une tolérance à l'arrêt plus élevée. Les SLA sont moins exigeants et la GTR se situe généralement entre 24 et 72 heures selon le contrat.La 4G/5G remplace efficacement les liaisons cuivre sur les sites isolés ou en zone peu dense, et constitue le lien de secours standard sur les sites déjà équipés en fibre. Elle présente des contraintes de couverture à vérifier site par site et une latence variable (10 à 50 ms en 4G, moins de 10 ms en 5G selon le déploiement local).
Le SD-WAN agrège plusieurs accès (fibre + 4G) et assure une bascule automatique en cas de défaillance du lien principal, avec une priorisation des flux selon leur criticité applicative (voix, ERP, vidéoconférence, navigation web). Il réduit la dépendance à un seul opérateur et permet un pilotage centralisé des politiques réseau sur l'ensemble des sites.
Pour les sites isolés ou en zone blanche, la combinaison 4G/5G en accès principal et satellite LEO en dernier recours couvre les cas où aucune fibre n'est disponible dans des délais acceptables.
Préparer la migration téléphonie vers VoIP et SIP trunk
La portabilité des numéros doit être planifiée en amont avec l'opérateur entrant : les délais légaux varient selon les pays (entre 1 et 10 jours ouvrés en France selon le type de numéro), et toute erreur dans le formulaire de portabilité génère un retard bloquant. Le plan de numérotation interne doit être révisé pour garantir la cohérence entre l'ancien PABX et le nouvel IPBX ou la solution UCaaS.
La qualité voix dépend de la QoS (Quality of Service) configurée sur le réseau IP : les flux voix nécessitent une priorité DSCP (Differentiated Services Code Point) de niveau EF (Expedited Forwarding), une bande passante réservée calculée selon le nombre d'appels simultanés (environ 80 à 100 Kbps par appel en G.711) et une latence réseau inférieure à 150 ms pour respecter le standard ITU-T G.114.
Le SBC (Session Border Controller) protège l'infrastructure SIP en filtrant les appels entrants malveillants, en gérant la transcription entre codecs et en assurant l'interopérabilité entre l'IPBX interne et le trunk SIP de l'opérateur. Ce composant constitue un prérequis pour tout déploiement SIP trunk en production.
Traiter les cas spécifiques fax, terminaux et équipements analogiques
Le fax représente le cas le plus délicat de la migration téléphonie. Le protocole T.38 transporte les signaux fax sur réseau IP, mais son fonctionnement dépend de la compatibilité simultanée de l'équipement fax, du trunk SIP et de l'IPBX. Dans de nombreux cas, les essais en conditions réelles révèlent des incompatibilités non détectées lors de la qualification produit. Les alternatives incluent les services de fax cloud (dépôt et réception par e-mail au format PDF) ou la conservation d'une ligne analogique via un ATA pendant une période transitoire. Un test obligatoire avec les destinataires habituels de fax doit figurer dans le plan de recette.
Les alarmes et systèmes de sécurité (intrusion, incendie, ascenseurs) font l'objet de normes spécifiques (EN 50136 pour la transmission d'alarme, NF EN 81-28 pour les ascenseurs) qui imposent des exigences de disponibilité et de redondance. Tout changement de support de transmission doit être validé par le prestataire de télésurveillance et, selon le secteur, par un organisme de certification. Le test de déclenchement avec enregistrement des preuves constitue un prérequis à la mise en service.
Les TPE/TPV communiquent avec les serveurs d'autorisation bancaire via des protocoles spécifiques (ISO 8583 ou protocoles propriétaires) dont la compatibilité avec le réseau IP cible doit être certifiée par le prestataire monétique avant toute bascule.
Comment planifier une migration réseau sans interruption ?
Un projet de migration des réseaux historiques sur un parc multi-sites s'étend typiquement sur 12 à 36 mois selon le nombre de sites, leur criticité et les délais opérateurs. La décomposition en lots limite les risques et permet d'ajuster la méthode après chaque phase.
Jalons à poser pour l'audit au runbook de bascule
La progression du projet suit huit jalons séquentiels.
Le cadrage (4 à 8 semaines) : validation du périmètre, constitution de l'équipe projet, RACI, contractualisation opérateur et intégrateur.
La conception (6 à 10 semaines) : architecture cible validée, plan de numérotation, politique QoS, plans de sécurité et de continuité.
Le pilote (4 à 8 semaines) : migration d'un site représentatif, validation des architectures, identification des points de blocage.
Le déploiement en lots successifs : migration des sites selon la matrice de criticité, par vagues de 5 à 20 sites selon la capacité d'équipe.
Les tests de recette par site : protocole de validation avant cutover (voir section dédiée).
La bascule (cutover) : activation du nouveau réseau, désactivation de l'ancien, selon le runbook.
L'hypercare (2 à 4 semaines par lot) : surveillance renforcée, support de proximité, traitement des incidents résiduels.
Le MCO (Maintien en Condition Opérationnelle) : transfert à l'équipe exploitation, clôture documentaire.
Choisir une stratégie pilote et découper les lots par site ou service
Le site pilote se choisit selon trois critères : représentatif techniquement (présence d'un PABX, de lignes RTC, d'équipements analogiques secondaires), accessible rapidement (équipe locale disponible, accès technique aisé) et tolérant à un risque résiduel plus élevé que la moyenne (pas de production critique à risque zéro). Un site de taille moyenne avec 20 à 50 lignes constitue généralement le bon compromis.La stratégie progressive (site par site ou région par région) réduit le blast radius en cas d'incident : une bascule ratée impacte un site, pas l'ensemble du parc.
La stratégie big bang (bascule simultanée de tous les sites) réduit la durée du double run mais multiplie les risques de collision. Elle s'applique uniquement quand les sites sont techniquement homogènes, l'équipe très expérimentée et le plan de retour arrière irréprochable.Les lots métier (par exemple, basculer d'abord tous les sites sans équipements sensibles, puis les sites avec alarmes, puis les centres d'appels) constituent une alternative à la logique géographique quand l'homogénéité technique prime sur la proximité terrain.
Critères Go/No-Go utiliser avant chaque bascule
Les critères Go/No-Go s'évaluent lors d'une réunion de validation formelle 48 heures avant chaque cutover. Un Go exige l'ensemble des conditions suivantes.
Tous les tests de recette sont signés et les réserves critiques levées. La performance réseau mesurée (latence, jitter, perte de paquets) respecte les seuils définis dans le cahier des charges.
La redondance d'accès est opérationnelle et testée (simulation de coupure réussie).
La portabilité des numéros est confirmée par l'opérateur entrant avec un timestamp de bascule précis. Le plan de retour arrière est documenté, testé et les accès à l'ancien réseau sont maintenus pendant au moins 72 heures.
La communication aux utilisateurs finaux a été diffusée avec les contacts de support disponibles.
Un No-Go s'applique dès qu'une seule de ces conditions n'est pas satisfaite, avec report automatique à la fenêtre de maintenance suivante.
Comment assurer la continuité des services pendant la transition ?
La cohabitation de l'ancien et du nouveau réseau génère une période hybride qui dure typiquement plusieurs mois sur un parc multi-sites. Cette période crée des risques spécifiques : dérive des coûts (double run tarifaire), incohérences de configuration et fenêtres de sécurité non maîtrisées.
Concevoir la redondance des accès et la bascule automatique
La redondance d'accès s'organise en active/standby (le lien secondaire prend le relais uniquement en cas de défaillance du lien principal) ou en active/active (les deux liens transportent du trafic simultanément, avec un partage de charge). L'active/active offre une meilleure utilisation de la bande passante mais exige une configuration QoS plus fine pour éviter les asymétries de flux voix.
La bascule automatique est configurée sur le routeur SD-WAN ou le routeur de site avec des seuils de déclenchement : perte de paquets supérieure à 1 %, latence supérieure à 150 ms sur le lien voix, ou indisponibilité du lien principal pendant plus de 10 secondes. Ces seuils doivent être testés en conditions réelles avec simulation de coupure planifiée, car de nombreuses configurations ne basculent pas aussi rapidement qu'annoncé en documentation constructeur.
Gérer la cohabitation ancien et nouveau réseau sans dérive
L'inventaire vivant constitue l'outil central de cette période : chaque site basculé est marqué comme migré dans la CMDB (Configuration Management Database), les lignes RTC résiduelles sont tracées avec leur date d'arrêt planifiée, et les coûts du double run sont suivis mensuellement pour déclencher des alertes en cas de dépassement. Un comité de suivi hebdomadaire réunit le chef de projet, le responsable réseau et les référents opérateurs pour arbitrer les décisions de maintien ou de clôture des anciens accès.
Quelles règles de sécurité intégrer à la nouvelle infrastructure ?
Le passage d'un réseau RTC vers un réseau tout-IP élargit significativement la surface d'attaque. Les flux voix, les terminaux IoT et les accès distants deviennent des vecteurs d'attaque que l'architecture de sécurité doit couvrir dès la conception.
Segmenter, chiffrer et contrôler les accès sur un réseau modernisé
La segmentation réseau par VLAN (Virtual Local Area Network) isole les flux voix, les flux de données métiers, les équipements IoT et les accès invités. Cette séparation limite la propagation latérale en cas d'incident de sécurité. Chaque VLAN fait l'objet de règles de filtrage spécifiques dans le pare-feu ou le firewall de nouvelle génération.
Le chiffrement des flux voix utilise le protocole SRTP (Secure Real-time Transport Protocol) pour les communications et TLS (Transport Layer Security) pour la signalisation SIP. Ces protocoles doivent être activés de bout en bout : entre le poste et l'IPBX, entre l'IPBX et le SBC, et entre le SBC et le trunk opérateur.
La politique d'accès s'appuie sur le MFA (Multi-Factor Authentication) pour les interfaces d'administration des équipements réseau et sur une logique Zero Trust pour les accès distants : chaque connexion est vérifiée indépendamment, sans confiance implicite liée à la position réseau. Le SASE (Secure Access Service Edge) regroupe ces fonctions de sécurité dans un service cloud quand le périmètre de l'entreprise est distribué sur de nombreux sites.
Traiter la voix et les objets connectés dans la politique de sécurité
Les terminaux VoIP (téléphones IP, softphones) doivent faire l'objet d'un processus de durcissement : désactivation des services non utilisés, mise à jour firmware régulière, authentification SIP par identifiant et mot de passe fort. Les tentatives de balayage SIP et d'usurpation d'identité constituent les attaques les plus fréquentes sur les infrastructures VoIP exposées.Les équipements IoT migrant vers des réseaux 4G ou IP doivent être inventoriés avec leur profil de communication (adresses IP, protocoles, fréquences de connexion), isolés dans un VLAN dédié et soumis à une politique de mise à jour firmware supervisée. Un équipement IoT non patché constitue un point d'entrée courant dans les incidents de sécurité réseau.
FAQ
Faut-il attendre la notification officielle de l'opérateur pour commencer la migration ?
Attendre la notification officielle expose à des délais contraints et à un manque de choix dans les solutions. Les extinctions réseau suivent des programmes pluriannuels communiqués par les opérateurs et les régulateurs nationaux : anticiper de 12 à 24 mois permet de négocier les contrats, de choisir les architectures et de tester sans pression. Les calendriers exacts doivent être confirmés auprès de votre opérateur ou de l'ARCEP (en France) selon votre situation géographique.
Le fax fonctionne-t-il toujours après une migration vers la VoIP ?
Le fax sur réseau IP fonctionne via le protocole T.38, mais sa compatibilité n'est pas garantie : elle dépend du trunk SIP de l'opérateur, de l'IPBX et de l'équipement fax. Des tests en conditions réelles avec les destinataires habituels sont obligatoires avant toute mise en production. En cas d'incompatibilité, les alternatives incluent les services de fax cloud ou la conservation temporaire d'une ligne analogique via une passerelle ATA.
Comment garantir la continuité des alarmes et systèmes de sécurité pendant la migration ?
Les alarmes intrusion, incendie et ascenseurs sont soumises à des normes de transmission strictes. Toute modification du support de transmission doit être validée par le prestataire de télésurveillance et, selon les exigences sectorielles, faire l'objet d'un test de déclenchement avec preuve d'enregistrement. La migration de ces équipements se planifie en dehors des horaires de surveillance et avec un rétablissement garanti avant la fin de la fenêtre de maintenance.
Quelle différence entre une migration progressive et un big bang ?
La migration progressive bascule les sites les uns après les autres, ce qui limite l'impact d'un incident à un seul périmètre et permet d'ajuster la méthode entre les lots. Le big bang bascule l'ensemble du parc simultanément, ce qui réduit la durée du double run mais multiplie les risques de collision d'incidents. Le big bang ne se justifie que sur des parcs techniquement homogènes avec une équipe très expérimentée et un plan de retour arrière éprouvé.
Comment savoir si mon site est éligible à la fibre dédiée ?
L'éligibilité FTTO dépend de la distance au point de présence de l'opérateur et des déploiements en cours dans la zone. Chaque opérateur dispose d'outils d'éligibilité en ligne, mais les résultats doivent être confirmés par une étude de faisabilité terrain pour les accès dédiés. Certains sites en zone industrielle ou en immeuble ancien nécessitent des travaux de génie civil qui allongent les délais de 3 à 6 mois.
Quand faut-il prévoir la portabilité des numéros dans le planning ?
La portabilité des numéros doit être engagée au moins 4 à 6 semaines avant la date de bascule pour les numéros géographiques standard. Ce délai peut atteindre plusieurs semaines supplémentaires pour des SDA volumineuses ou des numéros spéciaux. Une erreur dans le formulaire de portabilité remet le délai à zéro : la vérification des données d'identification client doit figurer dans l'audit de dépendances initial.
Comment gérer les sites en zone blanche sans fibre ni 4G ?
Les sites sans couverture fibre ni 4G représentent une contrainte réelle, notamment en zone rurale ou sur des sites industriels isolés. Les solutions disponibles incluent la montée en débit sur cuivre (VDSL2) le temps que la fibre arrive, le 4G en itinérance multi-opérateur via des routeurs compatibles, et la connexion satellite LEO pour les sites les plus isolés. Ces solutions imposent des contraintes de latence et de débit à intégrer dans la conception des applications critiques.
Quel délai réaliste pour migrer un parc de 50 sites ?
Un parc de 50 sites de complexité moyenne (présence de téléphonie, de liaisons données et d'équipements IoT simples) nécessite typiquement entre 18 et 30 mois selon les délais de livraison des opérateurs, la disponibilité des équipes terrain et la complexité des sites. La phase d'audit et de conception représente 3 à 4 mois incompressibles. Les lots de déploiement avancent à un rythme de 3 à 8 sites par mois selon la taille des équipes mobilisées.
Comment mesurer le retour sur investissement d'une migration réseau ?
Le retour sur investissement se calcule en comparant les coûts récurrents de l'ancien parc (abonnements RTC, RNIS, MPLS legacy, maintenance des équipements) aux coûts de la cible (fibre, SIP trunk, SD-WAN, licences UCaaS) après déduction des coûts de migration. Les économies observées sur les abonnements voix et sur les liaisons de données varient significativement selon le contexte et les volumes : une évaluation spécifique à votre parc reste nécessaire avant toute décision d'investissement.
Qu'est-ce qu'un SBC et est-il obligatoire pour un déploiement SIP trunk ?
Le SBC (Session Border Controller) est un équipement ou une fonction logicielle qui sécurise et contrôle les flux SIP en bordure de réseau. Il assure l'interopérabilité entre l'IPBX interne et le trunk SIP de l'opérateur, filtre les appels malveillants, gère la transcription entre codecs et journalise les appels. Son déploiement est fortement recommandé pour tout périmètre de production : les déploiements SIP sans SBC exposent l'infrastructure à des risques de fraude téléphonique (appels sortants non autorisés vers des numéros surtaxés) qui peuvent générer des coûts significatifs en quelques heures.
Appel à l'action
Un audit de dépendances réseau constitue le premier livrable concret à produire avant toute décision d'architecture ou de contractualisation opérateur. Cet audit cartographie l'ensemble des lignes, numéros, équipements et services exposés à l'extinction des réseaux historiques, et génère la matrice de criticité qui structure le plan de migration. Un atelier d'architecture cible réunissant DSI, responsables réseau et référents métiers permet ensuite de valider la trajectoire technologique (fibre, SIP trunk, SD-WAN, 4G/5G) et de calibrer les lots du programme. Une étude d'éligibilité multi-opérateurs complète ce dispositif en validant la faisabilité technique et les délais réels sur chaque site avant engagement contractuel.
HelloproDécouvrez d'autres guides expert
Comment réduire ses coûts télécom sans dégrader le service ?